Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI
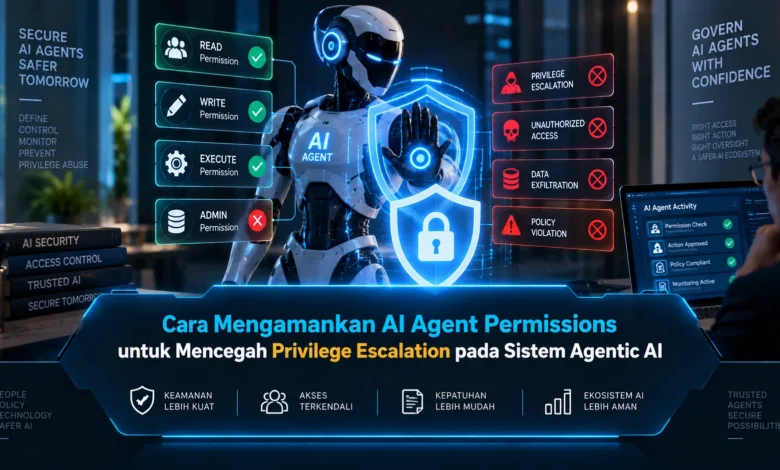
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Least Privilege Menjadi Dasar Keamanan AI Agent Permissions
Prinsip least privilege menjadi salah satu fondasi penting untuk mengamankan AI Agent Permissions. Permission sebaiknya ditentukan berdasarkan tugas aktual yang sedang dijalankan. Jika fungsi agent terbatas pada pencarian dan observasi, hak untuk mengubah, menghapus, atau memindahkan resource tidak perlu diberikan.
Pembatasan tersebut perlu diterapkan hingga tingkat tool, API, database, dan fungsi. AI dapat dibatasi pada tabel database yang relevan. Dengan permission yang disesuaikan secara granular, risiko penggunaan akses berlebihan dapat dikurangi.
Setiap AI Agent Perlu Memiliki Role yang Jelas
RBAC membantu administrator menyusun hak akses sesuai peran yang dijalankan oleh AI. Agent layanan pelanggan dapat menggunakan role yang berbeda dari agent administratif. Dengan pemisahan tersebut, administrator dapat mengelola permission secara lebih konsisten.
Role juga perlu dipisahkan berdasarkan tingkat sensitivitas resource. Akses terhadap dokumen tidak perlu membuka hak untuk mengelola akun pengguna. Pembagian akses yang lebih rinci dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Gunakan Permission Sementara untuk Membatasi Akses Sensitif
Akses khusus dapat dibuat sementara berdasarkan kebutuhan sebuah tugas. Permission sementara dapat diberikan hanya selama agent menyelesaikan operasi tertentu. Dengan cara tersebut, permukaan risiko dapat dikurangi ketika akses tambahan sedang tidak diperlukan.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Sistem dapat memeriksa konteks operasi, jenis permission, dan tingkat risiko. Setelah tugas selesai, permission dapat dicabut secara otomatis. Pendekatan ini membantu mencegah akumulasi hak yang tidak diperlukan.
Allowlist Tool Membatasi Kemampuan Eksekusi AI
Keamanan agentic AI juga bergantung pada bagaimana akses terhadap tool dikendalikan. Satu integrasi dapat menyediakan berbagai operasi dengan tingkat risiko berbeda. Karena itu, sistem dapat mengekspos hanya tool dan fungsi yang telah disetujui.
Operasi sensitif dapat dipisahkan dari tool rutin yang digunakan sehari hari. Agent yang bertugas membuat ringkasan tidak membutuhkan fungsi penghapusan data. Dengan memisahkan kemampuan berdasarkan tingkat risiko, agent menjadi lebih sulit bergerak dari akses rendah menuju tindakan berprivilege tinggi.
Human Approval Melindungi Operasi dengan Privilege Tinggi
Runtime policy memungkinkan setiap permintaan akses dievaluasi tepat sebelum eksekusi. Policy dapat mengevaluasi identitas agent, tujuan tugas, target akses, serta privilege yang diminta. Jika tindakan memenuhi seluruh persyaratan, eksekusi dapat diteruskan.
Permintaan yang meningkatkan privilege dapat diarahkan menuju proses persetujuan. Untuk tindakan dengan dampak besar persetujuan dapat dibuat berlapis. Peningkatan privilege, perubahan kebijakan, dan tindakan administratif dapat ditahan hingga proses persetujuan selesai. Strategi human in the loop tersebut membantu membuat TEKNOLOGI AI lebih aman ketika berhadapan dengan tindakan berisiko tinggi.
Observability Memperkuat Pengawasan AI Agent
Audit log perlu mencatat perubahan permission serta penggunaan privilege oleh setiap agent. Logging dapat mencatat konteks permintaan, perubahan role, penggunaan tool, serta keputusan policy. Audit trail tersebut memberikan visibilitas terhadap perjalanan akses agent.
Monitoring dapat digunakan untuk menemukan pola yang mengarah pada peningkatan privilege tidak wajar. Jika agent berulang kali meminta role lebih tinggi, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log, monitoring, dan alert dapat membantu mendeteksi privilege escalation lebih awal.
Rangkuman Akhir
Cara mengamankan AI Agent Permissions untuk mencegah privilege escalation membutuhkan kontrol yang bekerja pada beberapa lapisan. Dengan memadukan kontrol akses, just in time permission, allowlist tool, persetujuan berlapis, dan pencatatan aktivitas, sistem dapat membatasi jalur yang memungkinkan peningkatan privilege. Dalam pertumbuhan TEKNOLOGI AI otonom, pengamanan permission akan menjadi semakin penting untuk menjaga sistem tetap dapat dipercaya. Sampaikan pengalaman Anda dalam mengelola permission pada agentic AI agar wawasan mengenai keamanan TEKNOLOGI semakin berkembang.