Agent Governance Runtime Jadi Tren 2026, Perusahaan Mulai Perketat Akses dan Aksi AI Agent
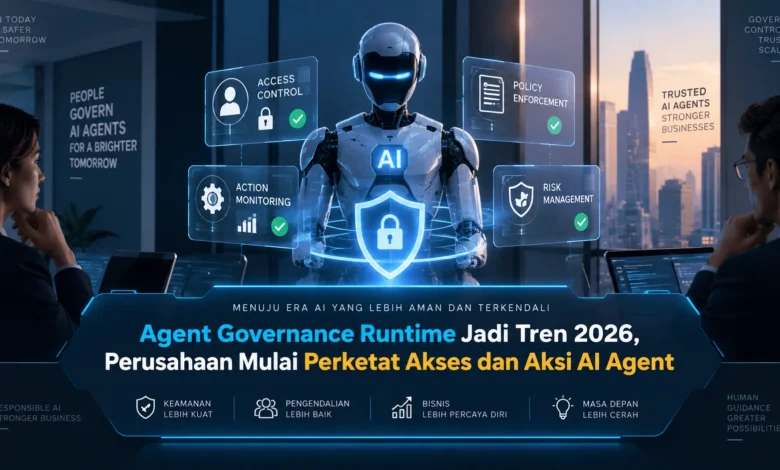
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
Perusahaan Mulai Membutuhkan Governance AI Saat Runtime
Semakin luas kemampuan AI agent semakin besar pula kebutuhan perusahaan terhadap kontrol yang bekerja saat agent menjalankan tugas. Policy awal tetap penting tetapi perlu dilengkapi pemeriksaan yang dapat merespons kondisi aktual. Agent Governance Runtime mencoba memastikan kebijakan dapat diterapkan saat sebuah operasi akan dijalankan.
Governance langsung menjadi relevan ketika agent terhubung dengan berbagai resource perusahaan. Agent dapat berinteraksi dengan data, aplikasi internal, sistem komunikasi, dan tool otomatisasi. Apabila permission diberikan secara berlebihan, agent dapat memiliki ruang tindakan lebih luas daripada tugas yang sebenarnya.

Hak Akses Agent Tidak Lagi Bisa Diberikan Terlalu Luas
Kontrol permission menjadi semakin penting ketika AI memperoleh kemampuan menjalankan tindakan nyata. Agent dapat diberikan permission secukupnya tanpa memperoleh privilege tambahan. Apabila AI hanya digunakan untuk menganalisis data, hak administratif sebaiknya tidak tersedia.
Permission dapat disusun berdasarkan jenis sistem, target data, serta tindakan yang dibutuhkan. Agent keuangan dapat memiliki akses berbeda dengan agent layanan pelanggan. Dalam penggunaan TEKNOLOGI AI berskala besar, hak yang terstruktur dapat membantu perusahaan mempertahankan batas keamanan yang jelas.
Akses Tool Menjadi Titik Penting dalam Keamanan Agentic AI
Tool access memberikan AI agent kemampuan untuk bergerak dari sekadar memberikan jawaban menuju menjalankan tindakan. Kemampuan tersebut memberikan manfaat besar tetapi juga membutuhkan kontrol yang lebih ketat. Dalam penerapan yang terkendali, administrator dapat menentukan tool berdasarkan kebutuhan masing masing role.
Agent yang bertugas merangkum dokumen tidak membutuhkan tool untuk menghapus file. Tool sensitif dapat disembunyikan, diblokir, atau ditempatkan di belakang lapisan approval. Dengan pendekatan tersebut, perusahaan dapat menjaga kemampuan agent tetap sesuai tujuan.
Setiap Tindakan Agent Dapat Divalidasi Berdasarkan Konteks
Policy engine memungkinkan sistem memeriksa permintaan agent pada waktu eksekusi. Pemeriksaan dapat mempertimbangkan identitas agent, role, resource, jenis tindakan, serta tingkat risiko. Dengan pemeriksaan kontekstual, governance dapat mengikuti perubahan yang terjadi selama workflow berlangsung.
Apabila operasi memenuhi seluruh aturan keamanan, agent dapat melanjutkan aktivitas. Sebaliknya, permintaan dengan privilege yang tidak sesuai dapat ditolak. Untuk aktivitas tertentu, eksekusi dapat ditahan sampai proses approval selesai. Model tersebut membuat kebijakan tidak hanya menjadi aturan tertulis.
Perusahaan Membutuhkan Jejak Eksekusi AI yang Lebih Lengkap
Ketika AI agent mulai menjalankan tindakan secara mandiri perusahaan membutuhkan kemampuan untuk mengetahui apa yang sebenarnya terjadi. Sistem logging dapat merekam siapa yang bertindak, fungsi yang digunakan, target akses, dan status operasi. Informasi tersebut membantu memberikan transparansi terhadap perjalanan sebuah workflow.
Observability kemudian dapat memberikan gambaran mengenai pola aktivitas secara lebih luas. Jika agent menghasilkan banyak permintaan yang ditolak policy, sistem dapat menghasilkan peringatan. Kombinasi audit log dan observability membuat pengawasan TEKNOLOGI AI dapat dilakukan berdasarkan aktivitas eksekusi yang nyata.
Persetujuan Manusia Tetap Penting untuk Aksi Sensitif
Peningkatan kemampuan AI agent tidak berarti seluruh tindakan harus dijalankan tanpa campur tangan manusia. Aktivitas dengan risiko rendah dapat berjalan secara otomatis sesuai policy. Namun, tindakan dengan dampak tinggi dapat membutuhkan human approval.
Tindakan terhadap resource kritis dapat memerlukan konfirmasi sebelum agent memperoleh izin. Approval dapat disusun secara bertingkat sesuai sensitivitas operasi. Dengan model human in the loop, AI tetap dapat bekerja cepat untuk tugas rutin sementara manusia mempertahankan kontrol pada keputusan penting.
Rangkuman Akhir
Tren Agent Governance Runtime pada 2026 menunjukkan meningkatnya kebutuhan terhadap pengawasan AI selama proses eksekusi. Dengan memadukan access control, runtime policy, audit trail, observability, dan approval, organisasi dapat memperoleh manfaat otomatisasi sambil mempertahankan kontrol keamanan. Dalam pertumbuhan TEKNOLOGI AI otonom, governance saat runtime berpotensi menjadi bagian semakin penting dari arsitektur AI. Anda dapat ikut berdiskusi mengenai keamanan agentic AI pada 2026 agar diskusi mengenai masa depan sistem AI otonom semakin bermanfaat.


