OpenShell Secure Runtime Bawa Konsep Runtime Terisolasi untuk Infrastruktur Komputasi Modern
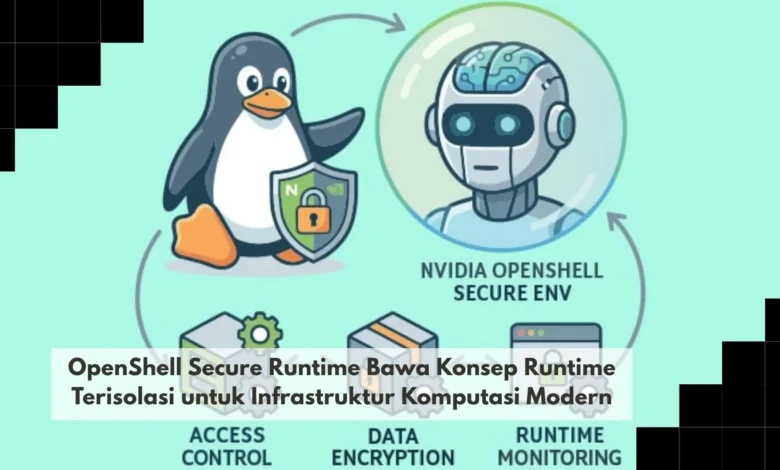
OpenShell Secure Runtime menghadirkan pendekatan menarik dalam pengelolaan eksekusi software ketika infrastruktur komputasi modern semakin kompleks dan terhubung. Aplikasi, layanan, serta berbagai workload kini dapat berinteraksi dengan banyak resource sekaligus, sehingga pemisahan lingkungan eksekusi menjadi bagian penting dalam strategi keamanan. Dalam perkembangan TEKNO, konsep runtime terisolasi dapat membantu membatasi ruang gerak aplikasi dan menciptakan lingkungan komputasi yang lebih terkontrol tanpa mengabaikan kebutuhan fleksibilitas pengembangan.
OpenShell Secure Runtime Fokus Memisahkan Lingkungan Eksekusi Aplikasi
Konsep runtime terisolasi pada dasarnya berusaha memberikan batas yang lebih jelas antara sebuah workload dengan lingkungan sistem yang lebih luas. Ketika aplikasi berjalan dalam lingkungan yang dibatasi, akses terhadap file, proses, jaringan, maupun resource tertentu dapat diatur berdasarkan kebutuhan. OpenShell Secure Runtime membawa konsep tersebut ke dalam konteks infrastruktur komputasi modern yang membutuhkan keseimbangan antara fleksibilitas dan kontrol.
Isolasi menjadi semakin relevan ketika satu infrastruktur digunakan untuk menjalankan berbagai aplikasi dengan fungsi dan tingkat kepercayaan yang berbeda. Tanpa pemisahan yang memadai, sebuah aplikasi dapat memiliki ruang interaksi lebih luas daripada yang sebenarnya diperlukan untuk menjalankan tugasnya. Dalam ekosistem TEKNO komputasi modern, runtime terisolasi dapat membantu membangun pola eksekusi yang lebih terstruktur.
Pembatasan Resource Membantu Menjaga Lingkungan Komputasi Tetap Terkontrol
Runtime yang terkontrol membutuhkan aturan mengenai bagaimana software dapat berinteraksi dengan file, jaringan, proses, dan layanan lain. Pendekatan akses minimum dapat membantu memastikan aplikasi hanya memperoleh resource yang memang diperlukan untuk menyelesaikan fungsinya. Apabila suatu proses tidak membutuhkan akses terhadap bagian tertentu dari sistem, kemampuan tersebut dapat dibatasi untuk mengurangi kemungkinan penyalahgunaan.
Pembatasan runtime semakin berguna ketika infrastruktur menjalankan berbagai jenis software yang memiliki karakteristik berbeda. Aturan dapat disesuaikan dengan peran masing masing layanan sehingga setiap workload memperoleh lingkungan yang relevan. Dalam dunia TEKNO berbasis cloud dan layanan, pembatasan resource membantu organisasi menerapkan keamanan yang lebih terukur.
Runtime Terisolasi Membantu Mengurangi Dampak Perilaku Software yang Tidak Terduga
Salah satu tujuan penting isolasi adalah membatasi dampak ketika sebuah workload mengalami error, salah konfigurasi, atau perilaku yang tidak sesuai harapan. Workload dengan izin berlebihan dapat menciptakan konsekuensi yang lebih besar ketika terdapat bug atau konfigurasi yang keliru. Isolasi memungkinkan sistem menjaga aktivitas workload dalam ruang eksekusi tertentu sesuai kebijakan.
Isolasi bukan pengganti seluruh kontrol keamanan karena perlindungan sistem tetap membutuhkan beberapa lapisan. Autentikasi, enkripsi, pembaruan software, pengelolaan secret, monitoring, logging, serta kontrol jaringan tetap memiliki peran penting. Dalam ekosistem TEKNO keamanan aplikasi, runtime isolation dapat menjadi komponen penting ketika dipadukan dengan praktik keamanan lain secara konsisten.
Infrastruktur Modern Membutuhkan Isolasi yang Fleksibel dan Efisien
Lingkungan modern berubah dengan cepat karena aplikasi dan layanan dapat mengalami pembaruan secara terus menerus. Perubahan workload membutuhkan kontrol yang dapat disesuaikan agar keamanan tetap konsisten ketika aplikasi berkembang. Isolasi dapat digunakan untuk membentuk ruang kerja terkontrol sehingga aplikasi memperoleh resource sesuai kebijakan.
Lingkungan hybrid dapat terdiri dari berbagai teknologi sehingga kebutuhan terhadap kontrol eksekusi menjadi semakin beragam. Runtime isolation dapat menjadi salah satu bagian dari arsitektur yang membantu mempertahankan batas keamanan ketika aplikasi berpindah atau berkembang. Dalam perkembangan TEKNO cloud computing, pengelolaan runtime yang terstruktur dapat membantu menjembatani kebutuhan keamanan dan kecepatan pengembangan.
Observability dan Kebijakan Runtime Membantu Administrator Memahami Aktivitas Aplikasi
Pembatasan runtime menjadi lebih berguna ketika aktivitas workload dapat dipantau dan dianalisis secara jelas. Logging, monitoring, dan pencatatan aktivitas dapat membantu mengidentifikasi pola penggunaan maupun kejadian yang tidak sesuai kebijakan. Monitoring yang terstruktur memberikan konteks tambahan ketika tim perlu menemukan sumber gangguan pada workload.
Manajemen kebijakan menjadi penting karena kebutuhan aplikasi dapat berubah seiring pengembangan fitur dan pembaruan sistem. Peninjauan kebijakan dapat membantu mengurangi permission yang berlebihan ketika kebutuhan aplikasi telah berubah. Dalam perkembangan TEKNO observability, visibilitas yang baik membantu organisasi menerapkan runtime security secara lebih konsisten.
Kesimpulan Konsep Isolasi Memperkuat Pendekatan Keamanan Komputasi
OpenShell Secure Runtime membawa konsep runtime terisolasi sebagai pendekatan untuk memberikan batas yang lebih jelas terhadap eksekusi software pada infrastruktur modern. Prinsip pemberian akses sesuai kebutuhan membantu mempersempit ruang interaksi sebuah workload dengan bagian lain dari infrastruktur. Pendekatan tersebut menjadi relevan ketika organisasi menjalankan semakin banyak aplikasi dan layanan dengan karakteristik yang berbeda.
Bagi dunia TEKNO modern, isolasi runtime dapat melengkapi kontrol lain seperti keamanan jaringan, perlindungan identitas, serta observability. Pemisahan lingkungan bukan solusi tunggal namun dapat menjadi lapisan penting dalam mengurangi dampak perilaku yang tidak diharapkan. Kombinasi isolasi, observability, dan manajemen kebijakan dapat membantu organisasi menjaga keamanan tanpa menghambat kebutuhan pengembangan. Bagikan pandangan Anda mengenai runtime isolation dan terus ikuti perkembangan TEKNO untuk memahami arah keamanan infrastruktur komputasi berikutnya.